Un usuario auditó con Claude una radio Android económica y encontró especificaciones falsas y software espía
Además, el firmware ocultaba una grabadora de llamadas, rastreo de ubicación y una puerta trasera para instalar apps
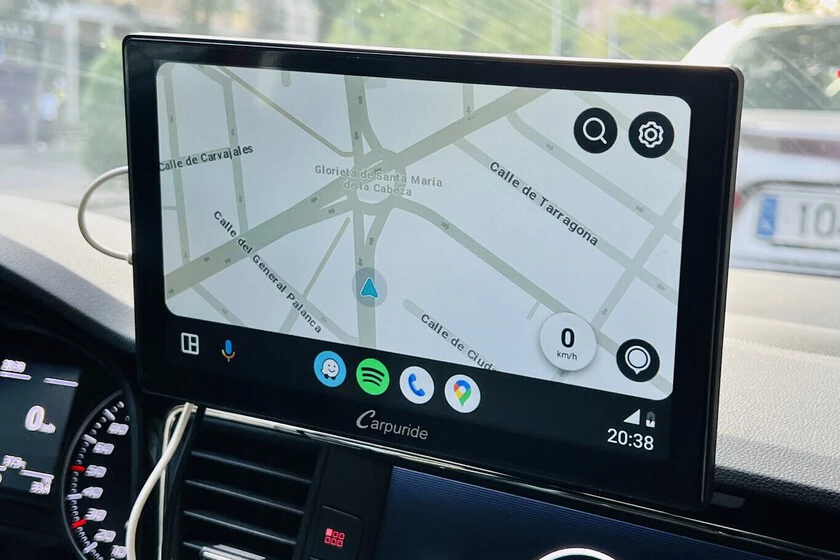
Quien no tiene una pantalla con Android Auto en su coche o quien tiene una que está más bien para jubilar, tiene una fácil solución: comprar y montar una pantalla con Android. Estos sistemas permiten actualizar el sistema infoentretenimiento por unos pocos cientos de euros. Sin embargo, el bajo coste de estos puede esconder alguna sorpresa.
Eso es precisamente lo que decidió comprobar un usuario con su Honda Civic de 2016 tras instalar una de estas unidades. Siguiendo una tendencia similar a quienes usan la IA para todo, como para optimizar teles con Android TV, conectó su portátil al equipo mediante WiFi y herramientas ADB guiadas por Claude. Su intención era desactivar apps preinstaladas, pero el firmware destapó un problema mucho más serio.
Hardware falso y una grabadora de llamadas oculta
El usuario en cuestión dejó claro en todo momento lo que hizo: a través de una publicación en Reddit, lo primero que encontró fue un cambio en el hardware que presuntamente había comprado.
Aunque el anuncio prometía un chip de ocho núcleos y Android 15, realmente funcionaba con uno de tan solo cuatro núcleos y Android 9 con un parche de seguridad congelado en octubre de 2021.
Al inspeccionar los procesos en segundo plano y los scripts de inicio, la IA identificó varios mecanismos ocultos tras la interfaz del SO de Google:
- El servicio encargado de gestionar el Bluetooth incluía una función para grabar automáticamente las llamadas. A ello se sumaba un servicio de ubicación de Baidu, un recopilador de registros del fabricante y un asistente siempre a la escucha que consumía un 30% de la CPU incluso en reposo.
- Por si fuese poco, integraba un gestor de actualizaciones conectado con Alibaba, capaz de modificar el firmware de forma remota sin consentimiento, además de acceso root sin proteger.
- En el arranque de la pantalla, dos scripts vigilaban una carpeta oculta para instalar cualquier APK que estuviese en ella. Y de paso, reinstalaba apps como QQMusic o Ximalaya si se borraban manualmente.
Unos hallazgos nada agradables que ilustra los peligros de comprar dispositivos de fabricantes poco conocidos y que modifican AOSP para dejarlo sin —al menos— la protección que Google le otorga. En el móvil también se han documentado casos donde el código sin auditar permitía escalar privilegios, ahí está la investigación sobre Pinduoduo.
De vuelta con el usuario de Reddit, hizo una copia de seguridad de todos los paquetes para revertir la situación sin perder las funciones de su coche. Y todo esto hizo Claude Code: eliminó 18 apps, desactivó el actualizador remoto, actualizó WebView a una versión reciente y configuró el DNS para bloquear rastreadores.
¿El resultado? Una mejora inmediata en la fluidez, según reporta. 500 MB más disponibles en la RAM y el adiós al consumo del 30% de la CPU. Aprovechó también para instalar una interfaz basada en el launcher Kvaesitso y apps como Organic Maps. Para evitar intrusiones, restringió el acceso de depuración solo a su portátil mediante una llave USB que abre o cierra el proceso.
Fuera de lo llamativo que es el hallazgo, este caso nos sirve de recordatorio del riesgo de usar dispositivos de dudosa procedencia. Sí, de momento es solo un caso y no es posible generalizar, pero conviene revisar las opiniones de estos productos antes de lanzarse a la compra, visto lo visto.
Imagen destacada | Eva R. de Luis para Xataka
En Xataka Móvil | Qué dice la DGT sobre instalar pantallas con Android Auto y Apple CarPlay en el coche
Ver todos los comentarios en https://www.xatakamovil.com
VER 0 Comentario