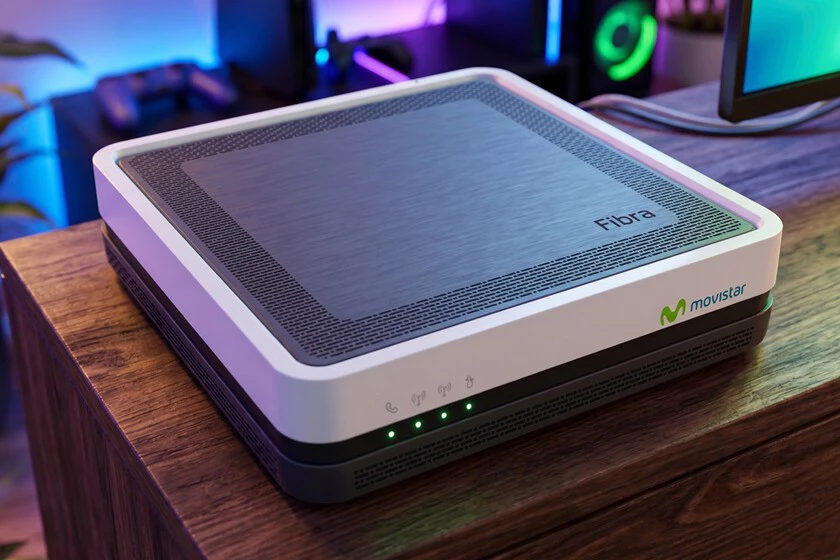
No será necesario modificar la configuración del router ni sustituir el equipo
Esta vulnerabilidad no solo afecta a Movistar: Orange, Simyo, O2, Jazztel, MásMóvil y Yoigo también están implicados
Hace unos días se destapó un fallo de seguridad que afecta a routers de Movistar, Orange y otros operadores. La vulnerabilidad, de hecho, se encuentra en un chip WiFi del fabricante Broadcom presente en algunos modelos que ya tienen un tiempo a sus espaldas.
Lógicamente esto ha despertado una preocupación en la comunidad de usuarios que tienen estos equipos. Movistar ya ha aclarado lo que debes hacer si te encuentras en este grupo.
Qué modelos están afectados. Según descubrió el investigador Quentin Kaiser, este chip está presente en routers domésticos de operadores en diferentes países. En España los modelos afectados son:
- Movistar: Comtrend VG8050, ZTE F680 v4, MitraStar GPT-2541GNAC y Askey RTF3505VW.
- O2: MitraStar GPT-2541GNAC y Askey RTF3505VW.
- Orange: Sagemcom Fast 5656.
- Simyo: Sagemcom Fast 5656.
- Jazztel: ZTE F680 v4 y Sagemcom Fast 5656.
- MásMóvil: ZTE F680 v4.
- Yoigo: ZTE F680 v4.
Esta vulnerabilidad permite la ejecución remota de código con privilegios de administrador (root), lo que posibilitaría extraer las claves de la red WiFi almacenadas en la memoria del sistema
La respuesta de Movistar. Cuando saltó el problema, desde Xataka Móvil nos pusimos en contacto con Movistar para entender qué estaba ocurriendo y nos comentaron que “por el momento, no tenemos constancia de que la vulnerabilidad haya sido utilizada para comprometer algún router específico”.
Ahora ha confirmado a su Comunidad que “se ha identificado una posible vulnerabilidad que afecta a determinados modelos de router. Nuestros equipos especializados ya están trabajando sobre este escenario y aplicando las medidas de protección necesarias. Por el momento, no se tiene constancia de que esta situación haya provocado accesos no autorizados o incidencias en los equipos de nuestros clientes”. Respecto a las medidas que deben tomar los usuarios, la compañía explica que “las actuaciones necesarias se están realizando de forma preventiva y automática, por lo que no necesitas modificar la configuración de tu router ni sustituir el equipo”.
Orange también avisó. También hablamos con Orange, otro de los operadores afectados, concretamente con su router Livebox de Fibra, y, además de confirmarnos la vulnerabilidad, nos explicaron que “tras su descubrimiento, nuestros equipos empezaron a realizar evaluaciones de riesgo en nuestros routers y, en colaboración con nuestros proveedores, iniciaron el despliegue de las medidas correctoras necesarias”.
Al igual que Movistar, Orange también confirma que “hasta la fecha, Orange no ha identificado ningún caso en el que estas vulnerabilidades hayan sido explotadas para atacar a sus clientes” y recuerda que “los clientes no necesitan realizar ninguna acción; las actualizaciones de seguridad se despliegan automáticamente en los dispositivos conectados".
En Xataka Móvil | Telefónica, Orange y Vodafone se unen para hacer frente a un 'enemigo' común: Starlink
En Xataka Móvil | El Gobierno se prepara para liberar a Telefónica de una obligación histórica
Ver todos los comentarios en https://www.xatakamovil.com
VER 0 Comentario