Laura Sacristán
Editor SeniorEl investigador Quentin Kaiser ha descubierto una vulnerabilidad de seguridad en un chip WiFi del fabricante Broadcom presente en numerosos router de varios países, incluyendo España. Entre los distintos modelos afectados, hay equipos instalados por diferentes operadores en nuestro país.
A continuación, te contamos en qué consiste esa vulnerabilidad y qué routers están comprometidos. No son modelos de última generación, pero sí siguen presentes en muchos hogares españoles.
Hay routers HGU y Livebox antiguos
Al analizar el firmware de Broadcom con la ayuda de un modelo de IA especializado en ciberseguridad, el investigador Quentin Kaiser ha descubierto un fallo de seguridad en un chip WiFi de Broadcom que incorporan los routers domésticos de diferentes operadores en varios países, entre ellos, el router HGU original de Movistar y algunos modelos de Orange.
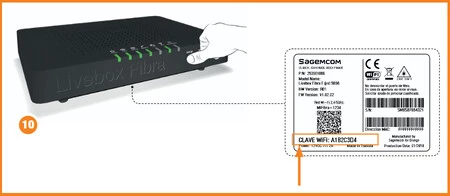 Sagemcom Fast 5656 (Imagen: Orange)
Se trata de una vulnerabilidad en el software que permite, en remoto, obtener acceso root, ejecutar código con privilegios de administrador y copiar la clave de la red WiFi directamente de la memoria RAM. Todo ello sin necesidad de autenticación, simplemente estando en un lugar próximo al equipo, que queda expuesto completamente.
Según ha explicado Quentin Kaiser, esta vulnerabilidad está presente en equipos con chipset Broadcom desde 2010, por eso afecta a routers antiguos que algunos operadores ya han ido reemplazados por modelos más modernos. En concreto, los equipos afectados que aparecen en el listado y se han instalado en España son los siguientes:
- ZTE F680 v4: instalado por Jazztel, MásMóvil y Yoigo.
- Comtrend VG8050: instalado por Movistar en el inicio de los despliegues de fibra.
- Sagemcom Fast 5656: router Livebox Fibra instalado por Orange, Jazztel y Simyo.
- MitraStar GPT-2541GNAC y Askey RTF3505VW: router HGU instalado por Movistar y O2.
Desde Xataka Móvil nos hemos puesto en contacto con Telefónica y nos han confirmado que ya tienen conocimiento del fallo y están en contacto con los proveedores de esos routers, pero no hay constancia de que ningún router de Movistar/O2 se haya visto comprometido por esa vulnerabilidad:
“El sector ha tenido conocimiento de una vulnerabilidad detectada en el fabricante Broadcom que podría afectar a algunos modelos de routers de diferentes proveedores del mercado internacional.
Estamos en contacto directo con los proveedores para realizar pruebas concluyentes en nuestros equipos gestionados.
Por el momento, no tenemos constancia de que la vulnerabilidad haya sido utilizada para comprometer algún router específico”.
También hemos hablado con Orange España y estamos a la espera de que nos respondan. Actualizaremos el artículo cuando tengamos más información al respecto.
Vía | Banda Ancha
Imagen de portada | Movistar / Orange / Jazztel (montaje generado con IA)
En Xataka Móvil | Han creado un DNS español que sortea los bloqueos del fútbol. Se puede usar tanto en el móvil como en el router
Ver 0 comentarios